Kita hidup di zaman serbadigital, di mana internet itu kayak udara yang kita hirup setiap hari, enggak bisa lepas. Mulai dari chat sama teman di WhatsApp, belanja di e-commerce, sampai urusan perbankan, semuanya pakai jaringan internet, kan?
Sayangnya, di balik kemudahan ini, ada bahaya besar yang mengintai. Berdasarkan data dari We Are Social (2022), ada 204,7 juta pengguna internet di Indonesia, dan rata-rata orang Indonesia menghabiskan waktu sekitar 8 jam 36 menit per hari buat berselancar di dunia maya.
Bayangin aja, dengan intensitas penggunaan yang segede ini, kenapa ya kesadaran kita soal keamanan digital masih rendah? Padahal, Indonesia itu sering banget jadi sasaran utama penjahat siber. Kalau kita enggak segera cari tahu cara aman berinternet, data pribadi kita bisa raib begitu aja, atau bahkan tabungan kita ludes kena tipu.
Tujuan kita di sini bukan cuma nakut-nakutin, tapi biar kamu benar-benar paham risiko di depan mata dan tahu langkah-langkah konkret buat melindungi diri dari ancaman yang namanya social engineering, phishing, dan kejahatan siber lainnya. Makanya, yuk kita kupas tuntas kenapa kesadaran kita soal keamanan siber masih rendah dan bagaimana kita bisa jadi lebih cerdas di dunia maya!
- Fenomena Kejahatan Siber di Indonesia: Kenapa Kita Gampang Kena Tipu?
- Ancaman Digital yang Makin Menggila di Indonesia
- Internet Itu Pedang Bermata Dua
- Bukti Nyata Rendahnya Literasi dan Kesadaran Siber Masyarakat
- Data Mengejutkan: Mayoritas Pengetahuan Kita Masih “Modest”
- Remaja, Pengguna Terbanyak yang Paling Rentan Kena Kejahatan Siber
- Kebiasaan Buruk yang Bikin Kita Rentan (Password Sama dan Lupa 2FA)
- Social Engineering: Kenali Musuh yang Paling Licik di Dunia Digital
- Siklus Serangan Penipu yang Harus Kamu Tahu (Investigation sampai Exit)
- Strategi Cara Aman Berinternet Ala Para Ahli: Tips Praktis buat Kita!
- Waspada Modus Penipuan Paling Populer (Hadiah dan Akun Palsu)
- Kenali Ciri Akun dan Link Palsu
- Peran Lembaga Keuangan dan Pemerintah dalam Melindungi Kita
- Kesimpulan: Literasi Digital Itu Wajib, Bukan Pilihan
Fenomena Kejahatan Siber di Indonesia: Kenapa Kita Gampang Kena Tipu?
Internet itu ibarat dua sisi mata uang: satu sisi kasih manfaat besar buat perbankan digital kayak mobile banking, tapi sisi lain jadi sarana efektif buat melakukan kejahatan siber.
Perkembangan teknologi yang pesat justru bikin kejahatan siber makin meningkat dan canggih. Kejahatan siber terjadi karena adanya sarana, kesempatan, dan melibatkan pengetahuan serta alat-alat terkomputerisasi.
Data menarik lainnya: Peringkat Aplikasi AI Terbaik 2025 di Indonesia
Ancaman Digital yang Makin Menggila di Indonesia
Angka serangan siber di Indonesia itu ngeri banget, enggak main-main. Badan Siber dan Sandi Negara (BSSN) mencatat kalau dari 1 Januari sampai 12 April 2020 aja, sudah ada 88.414.296 serangan siber yang terjadi. Bahkan, di tahun 2021, BSSN memantau lebih dari 1,65 miliar anomali lalu lintas keamanan siber.
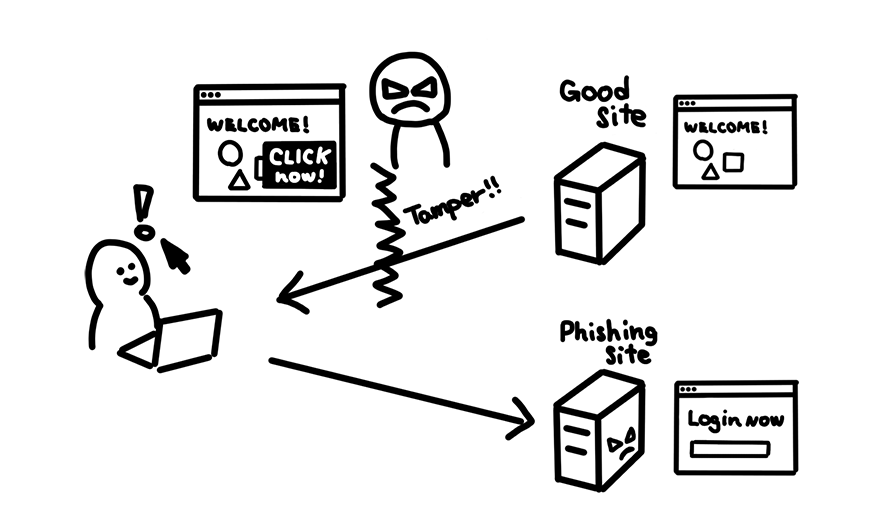
Serangan ini didominasi oleh infeksi malware (62%) dan aktivitas trojan (10%), tapi yang menarik perhatian adalah kasus information gathering (pengumpulan informasi) yang mencapai 9%. Kenapa ini penting? Karena information gathering seringkali jadi langkah awal serangan social engineering.
Jenis kejahatan siber yang paling sering terjadi di Indonesia antara 2017 sampai 2022 itu adalah Phishing. Menurut laporan BSSN, kasus phishing naik sampai 70% dibandingkan tahun sebelumnya. Bahkan, di kuartal kedua 2022, ada 5.579 kasus phishing, yang berarti peningkatannya mencapai 41,52% dari kuartal pertama.
Kebanyakan kejahatan ini menyasar sektor finansial, di mana 70% serangan siber di industri keuangan ditujukan ke sektor perbankan. Makanya, kita yang pakai layanan perbankan online ini jadi sasaran empuk banget.
Cek juga: Aplikasi Open-Source Andalan Saya yang Enggak Tergantikan
Internet Itu Pedang Bermata Dua
Kenapa serangan siber, terutama yang berbasis manipulasi psikologis, begitu sukses di Indonesia? Jawabannya ada pada kelemahan manusia itu sendiri. Kita ini gampang banget dimanipulasi.
Stephen Greenspan, pencetus teori Gullibility, bilang kalau orang gampang kena tipu itu dipengaruhi empat faktor: Situasi (penipunya persuasif), Kognisi (korban enggak tahu modus scam), Kepribadian (korban terlalu percaya atau sulit menolak), dan Keadaan (korban lagi capek atau tertekan). Kalau kita enggak punya pengetahuan yang cukup, penipu bakal gampang banget manfaatin kelemahan psikologis kita.
Bukti Nyata Rendahnya Literasi dan Kesadaran Siber Masyarakat
Meskipun aktivitas kita sehari-hari sudah didominasi internet, ternyata pengetahuan dasar soal keamanan digital masih bolong-bolong. Kita sering merasa aman-aman aja, padahal sudah di ambang bahaya.
Data Mengejutkan: Mayoritas Pengetahuan Kita Masih “Modest”
Sebuah penelitian di Indonesia menemukan fakta yang cukup mencemaskan. Dari responden yang disurvei, 64 persen di antaranya punya pengetahuan yang modest (biasa-biasa aja atau minim) tentang ancaman siber dan peraturan yang ada.
Tiga alasan utama kondisi ini terjadi: pertama, tingkat pengetahuan tentang ancaman siber yang rendah di masyarakat; kedua, masyarakat Indonesia enggak siap menghadapi ancaman siber; dan ketiga, respons pemerintah yang dianggap belum memadai dalam mencegah dan menanggulangi ancaman siber.
Bayangin, kalau orang yang sudah sadar pun (kayak 70% remaja tahu soal phishing) enggak dibarengi sama tindakan perlindungan yang memadai, ya sama aja bohong. Perlindungan data pribadi dan keamanan transaksi di era digital itu penting banget, dan kesadaran siber adalah kuncinya.
Remaja, Pengguna Terbanyak yang Paling Rentan Kena Kejahatan Siber
Kelompok usia remaja (Gen Z) itu jadi kelompok dengan penetrasi internet paling tinggi. Ini artinya, mereka juga yang paling berisiko jadi korban kejahatan siber. Meskipun kebanyakan remaja (70%) tahu tentang social engineering sebagai kejahatan siber, ironisnya, sebagian besar dari mereka, yaitu 54 persen, belum punya pengetahuan tentang Autentikasi Dua Faktor atau Two-Factor Authentication (2FA).
Literasi digital yang dimiliki remaja buat menghadapi kejahatan siber, terutama social engineering, ini masih dianggap belum memadai dan perlu banget ditingkatin. Pengetahuan doang enggak cukup, harus diiringi kesadaran tinggi buat melakukan prosedur perlindungan.
Kebiasaan Buruk yang Bikin Kita Rentan (Password Sama dan Lupa 2FA)
Kenapa kita gampang jadi korban? Jawabannya ada di kebiasaan kita yang malas dan enggak waspada. Kalau kita lihat hasil survei, cuma sekitar 38%-42% remaja yang benar-benar menerapkan prosedur perlindungan yang baik.
Contoh paling klasik adalah soal password. Padahal, password adalah pertahanan pertama kita buat melindungi data pribadi. Sebagian besar remaja (74%) memang bilang sudah pakai kata sandi yang kuat. Tapi coba lihat ini: 62% remaja masih menggunakan kata sandi yang sama untuk beberapa akun online mereka. Waduh! Ini bahaya banget, kayak menyimpan semua kunci rumah, mobil, dan brankas kamu di satu tempat! Kalau satu akun jebol, yang lain langsung ikut rontok.
Makanya, kesadaran soal password ini masih perlu ditingkatkan, bisa pertimbangkan pakai password generator yang bisa membuat password acak buat kamu pakai dan simpan di Password Manager.
Terus, soal 2FA. Meskipun 2FA ini adalah langkah lanjutan buat memperkuat sistem keamanan, macem punya kunci ganda yang melibatkan dua faktor identifikasi (misalnya password plus kode OTP) ternyata 56% remaja belum memakai model autentikasi ini. Ini menunjukkan bahwa mayoritas pengguna internet, terutama remaja, belum menyadari betul betapa pentingnya autentikasi ganda ini buat perlindungan dari kejahatan siber.
Social Engineering: Kenali Musuh yang Paling Licik di Dunia Digital
Sebelum kita bahas lebih jauh cara aman berinternet, kita harus tahu dulu musuh utama kita, yaitu Social Engineering (SE). SE ini bukan serangan ke sistem komputer kamu, tapi serangan psikologis yang menyasar kelemahan manusia.
Apa Itu Social Engineering? Mengapa Manusia Jadi Target Terlemah?
Social engineering itu bisa dibilang “seni memengaruhi individu” buat dapetin informasi rahasia, kayak kata sandi, alamat, atau detail bank. Penipu mengincar manusia dengan cara menipu mereka buat ngelakuin sesuatu yang enggak seharusnya dilakukan.
Para penyerang tahu betul bahwa manusia atau pengguna adalah mata rantai terlemah dalam sistem keamanan. Mau sebagus apa pun sistem keamanan yang dibuat programmer, kalau penggunanya gampang diakali, ya percuma, jebol juga. Manusia itu gampang banget dimanipulasi buat ngasih informasi yang berguna buat penyerang. Makanya, penipu lebih milih nge-hack orangnya daripada sistem komputernya.
SE ini dibagi jadi dua tipe: berbasis komputer (menipu korban supaya percaya dia interaksi dengan sistem asli) dan berbasis manusia (memanfaatkan ketidaktahuan korban dan memanfaatkan kecenderungan alami manusia untuk menolong dan ingin disukai). Titik lemah kita ini sering dimanfaatkan, misalnya rasa takut (kalau dimintai data oleh pihak berwenang) atau rasa ingin menolong (kalau dimintai data oleh orang yang sedang tertimpa musibah).
Siklus Serangan Penipu yang Harus Kamu Tahu (Investigation sampai Exit)
Penipu enggak sembarangan nyerang, lho. Mereka punya siklus terstruktur:
1. Investigation (Penyelidikan): Penyerang milih target korban, nyari-nyari informasi latar belakang kehidupan korban, baru deh nentuin metode serangan yang mau dipakai. Ini termasuk dalam kasus information gathering yang marak di Indonesia.
2. Hook (Umpan): Di tahap ini, penyerang mulai deketin korban dan coba bangun hubungan biar korban percaya. Tekniknya bisa dengan ngumpulin data kayak nama, detail karyawan, atau perusahaan.
3. Play (Aksi): Penyerang pakai teknik manipulasi buat bikin korban masuk ke kondisi emosional tertentu (misalnya panik atau tertarik), terus mereka memanfaatkan kepercayaan itu buat nyolong informasi rahasia, contohnya lewat email palsu, telepon scam, atau instalasi malware.
4. Exit (Selesai): Setelah penyerang dapet semua informasi yang dibutuhkan atau korban sudah ngelakuin perintah yang diinginkan, penyerang bakal mutusin komunikasi dan pindah ke target baru.
Kasus phishing yang terjadi di Padang pada tahun 2022, di mana korban rugi lebih dari Rp 1,1 miliar, adalah contoh nyata serangan SE dengan teknik phishing. Modusnya, korban dapet pesan WhatsApp soal notifikasi perubahan biaya transfer bank, terus disuruh ngisi formulir yang minta username, password, dan PIN. Bahkan, kode OTP dari bank pun dikasih ke penipu. Ini nunjukkin betapa suksesnya siklus SE kalau korbannya enggak punya cara aman berinternet yang memadai.
Baca juga: 10 Tanda HP Kita Dihack
Strategi Cara Aman Berinternet Ala Para Ahli: Tips Praktis buat Kita!
Melihat betapa rentannya kita terhadap SE dan phishing, upaya pencegahan itu sifatnya sangat mendesak (urgency). Paling penting, kita sebagai pengguna internet harus tahu langkah-langkah perlindungan diri. Bank-bank di Indonesia, kayak BCA, Mandiri, BNI, BRI, Permata, dan BSI, sudah mulai kasih sosialisasi buat melawan SE, karena mereka sadar posisi mereka sebagai controller (pengendali) dalam mencegah kejahatan yang dialami nasabah. Sosialisasi ini umumnya mencakup karakteristik SE, fasilitas kontak resmi bank, dan langkah-langkah pencegahan.
Nah, sekarang kita bahas langkah-langkah praktis cara aman berinternet yang bisa kamu terapkan hari ini juga!
Benteng Pertahanan Pertama: Amankan Data Pribadi Sekarang Juga
Langkah awal buat mencegah kejahatan siber adalah dengan memperkuat pertahanan diri. Penipu itu biasanya mengincar informasi pribadi kita. Makanya, kita harus benar-benar menjaga informasi data pribadi.
Jurus Maut Password Kuat dan Ganti Rutin
Password adalah kunci utama. Jangan pakai password yang gampang ditebak kayak tanggal lahir atau nama pacar kamu, apalagi pakai password yang sama di semua akun. Cara aman berinternet mengharuskan kamu pakai password yang kuat dan kompleks.
Password yang kuat itu harus memenuhi kriteria: panjang, kompleks, menggunakan kombinasi huruf besar, huruf kecil, angka, dan karakter khusus. Para ahli bahkan menyarankan kita mengganti password secara rutin, minimal setahun sekali atau dua kali setahun. Ingat ya, jangan sampai malas ganti password cuma karena takut lupa, kayak yang dialami banyak responden survei. Biarin deh agak repot dikit, yang penting data aman.
Cek juga: Cara Ganti Password WiFi dengan Mudah, WiFi Lebih Aman!
Pentingnya Aktifkan Autentikasi Dua Faktor (2FA): Kunci Ganda Paling Sakti
Karena password aja enggak cukup, cara aman berinternet yang paling efektif adalah dengan mengaktifkan 2FA. 2FA ini adalah lapisan perlindungan ekstra yang meminta dua bukti identitas buat login ke akun kamu (misalnya password dan kode OTP yang dikirim ke HP).
Meskipun banyak banget remaja (56%) yang belum pakai 2FA, ini adalah keharusan mutlak. Dengan 2FA, meskipun penipu berhasil mencuri password kamu (misalnya lewat phishing), mereka enggak akan bisa masuk karena enggak punya akses ke perangkat kedua kamu (HP atau aplikasi autentikator). Makanya, kalau ada fitur 2FA di akunmu (email, medsos, m-banking), WAJIB diaktifkan.
Waspada Modus Penipuan Paling Populer (Hadiah dan Akun Palsu)
Penipu selalu punya cara licik, tapi modusnya sering kali berulang, terutama di media sosial kayak Twitter. Ada beberapa karakteristik social engineering yang wajib kamu kenali:
Kenali Ciri Akun dan Link Palsu
Akun Palsu atau Meniru Bank
Cek betul akun resmi bank di Twitter atau media sosial lainnya. Misalnya, Bank Mandiri sangat aktif menyosialisasikan bahaya akun palsu di Twitter mereka dan bahkan menyebut akun-akun palsu itu sebagai upaya pencegahan. Sosialisasi ini penting karena penipu sering pura-pura jadi pegawai bank dan ngasih iming-iming atau informasi palsu.
Mengaku Pegawai Bank dan Menawarkan Keuntungan Enggak Wajar
Penipu bakal ngaku-ngaku sebagai petugas bank, terus nawarin hadiah undian atau keuntungan yang nilainya enggak masuk akal. Misalnya, menang hadiah ratusan juta padahal kamu enggak ikut undian apa-apa. Kalau ada tawaran keuntungan yang unreasonable gini, diemin aja, itu pasti tipuan.
Minta Data Pribadi atau Kirim Link Berbahaya
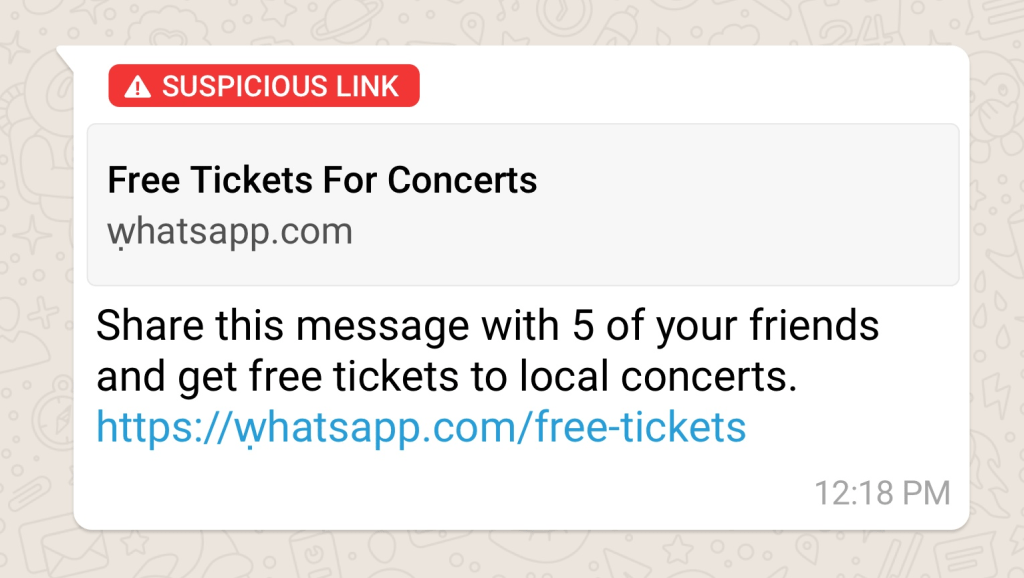
Penipu sering minta kita buat ngasih data pribadi sensitif (kayak username, password, PIN, atau OTP). Ingat ya, bank resmi enggak pernah akan minta data rahasia ini. Selain itu, mereka sering kirim link mencurigakan yang kalau diklik bisa nyolong data kamu. Makanya, langkah pencegahan penting lainnya adalah menghindari mengklik link mencurigakan. Link berbahaya ini biasanya mengarahkan korban buat ngisi data pribadi mereka di situs palsu.
Peran Lembaga Keuangan dan Pemerintah dalam Melindungi Kita
Kita enggak sendirian dalam melawan kejahatan siber ini. Pemerintah dan bank punya peran penting banget. Peran bank di sini kayak controller yang harus mengatasi masalah nasabah yang jadi korban penipuan.
Pemerintah sudah mengeluarkan Peraturan Presiden (Perpres) Nomor 47 Tahun 2023 tentang Strategi Keamanan Siber Nasional dan Manajemen Krisis Siber. Perpres ini jadi acuan buat mewujudkan kapabilitas siber nasional. BSSN juga aktif banget, misalnya dengan rencana mereka buat mengintegrasikan literasi keamanan siber ke dalam kurikulum pendidikan di semua jenjang. Ini langkah bagus banget, karena cara aman berinternet seharusnya sudah diajarkan dari dini.
Bank-bank besar di Indonesia juga sudah berusaha kasih sosialisasi, meskipun ada beberapa yang masih perlu dioptimalkan. Misalnya, sosialisasi harus pakai konten yang menarik kayak video atau poster, bukan cuma teks panjang lebar. Mereka juga harus update materi sosialisasinya, karena modus penipuan itu berkembang terus tiap tahun.
Untuk kamu sebagai nasabah bank, penting banget buat tahu kontak resmi bank. Kalau kamu nemu hal mencurigakan, jangan panik, langsung aja hubungi Call Center resmi bank. Misalnya, BRI paling sering menyebut kontak WhatsApp mereka di web, sementara BNI sering mengarahkan nasabah ke kontak WhatsApp lewat Twitter. Ingat, pastikan kamu menghubungi akun resmi yang sudah terverifikasi buat lapor.
Kesimpulan: Literasi Digital Itu Wajib, Bukan Pilihan
Kejahatan social engineering itu menyerang psikologi manusia dengan memanfaatkan kelemahan dan ketidaktahuan kita. Dengan fakta bahwa mayoritas masyarakat Indonesia, termasuk remaja sebagai pengguna terbesar, punya literasi digital yang belum memadai dan masih banyak yang enggan menerapkan prosedur keamanan dasar seperti 2FA dan password unik, kita semua berada dalam risiko tinggi.
Makanya, kesadaran itu adalah pertahanan paling ampuh. Kita harus meningkatkan kognisi kita (cara berpikir) dengan menambah pengetahuan tentang modus-modus penipuan siber. Langkah-langkah cara aman berinternet yang paling wajib kita lakukan adalah:
(1) Selalu menggunakan Autentikasi Dua Faktor (2FA) di semua akun penting,
(2) Membuat dan mengganti kata sandi yang kuat secara berkala,
(3) Jangan pernah memberikan data pribadi (PIN, OTP, password) kepada siapa pun, meskipun mereka mengaku dari bank, dan
(4) Selalu waspada dan hindari mengklik tautan (link) atau membuka file (apalagi APK gak jelas) dari sumber yang enggak dikenal.
Dengan langkah-langkah ini, kita bisa mengurangi risiko gampang tertipu dan menjaga aset digital kita dari serangan siber yang makin canggih setiap harinya.
FAQ
Apa sih yang membuat orang Indonesia rentan jadi korban phishing?
Berdasarkan temuan, kerentanan kita salah satunya karena rendahnya literasi digital dan pengetahuan yang modest soal ancaman siber.
Selain itu, banyak pengguna yang enggak menerapkan prosedur perlindungan yang baik, kayak masih pakai password yang sama di banyak akun (62% remaja melakukan ini) dan banyak yang belum aktifin 2FA. Makanya, penipu gampang banget manfaatin kelemahan psikologis kita.
Kenapa saya harus pakai Autentikasi Dua Faktor (2FA) kalau password saya sudah kuat?
2FA itu lapisan keamanan kedua yang penting banget. Karena social engineering itu licik, password kuat kamu masih bisa dicuri.
Tapi kalau kamu aktifin 2FA, penipu yang sudah tahu password kamu enggak akan bisa masuk ke akunmu karena mereka butuh kode tambahan (OTP) yang dikirim ke perangkat kamu. Ini adalah cara aman berinternet yang paling efektif buat perlindungan ganda.
Data pribadi apa aja sih yang paling diincar oleh penjahat siber melalui social engineering?
Penjahat siber mengincar informasi rahasia yang bisa diuangkan, seperti password, alamat rumah, dan detail informasi terkait bank. Contohnya kayak username, PIN, dan kode OTP. Mereka memanfaatkan rasa percaya atau rasa takut kamu buat ngeluarin data-data ini.
Selain phishing, jenis serangan siber apa lagi yang harus diwaspadai di Indonesia?
Selain phishing yang paling umum, kita juga perlu waspada sama serangan DDoS (yang mengganggu layanan online), Ransomware (yang menyandera file dan minta tebusan), serangan pada perangkat mobile (malware/aplikasi jahat), dan yang terbaru adalah Deepfake Biometrics yang bisa dipakai buat menipu proses verifikasi identitas.
Bagaimana kalau saya sering banget dapat pesan atau telepon dari pihak yang mengaku bank dan menawarkan hadiah undian?
Pertama, jangan panik atau tertarik dengan tawaran yang enggak wajar (unreasonable profit).
Kedua, bank resmi enggak akan pernah minta data rahasia kamu kayak PIN atau OTP.
Ketiga, segera putuskan komunikasi dan verifikasi informasi tersebut. Langsung hubungi call center resmi bank kamu (seperti yang disosialisasikan bank di website atau Twitter resminya) buat memastikan kebenaran informasi itu.