Pernah enggak sih kamu dapet email atau liat iklan yang kelihatannya resmi banget, eh ternyata abis nginput data pribadi akun-akun kita malah kena hack?
Kudu hati-hati, itu bisa jadi salah satu trik licik para pelaku kejahatan siber yang namanya homograph attack.
Serangan ini tuh kayak sulap; apa yang kamu lihat di layar belum tentu sama dengan apa yang dibaca sama komputer kamu.
Di artikel ini, kita bakal kupas tuntas ciri-cirinya biar kamu makin jago dan tahu cara menghindari phishing yang makin hari makin aneh-aneh aja taktiknya.
Daftar Isi
Masih di topik sama: Orang Indonesia Masih Rendah Kesadaran dalam Keamanan Digital
Apa Sih Homograph Attack Itu?
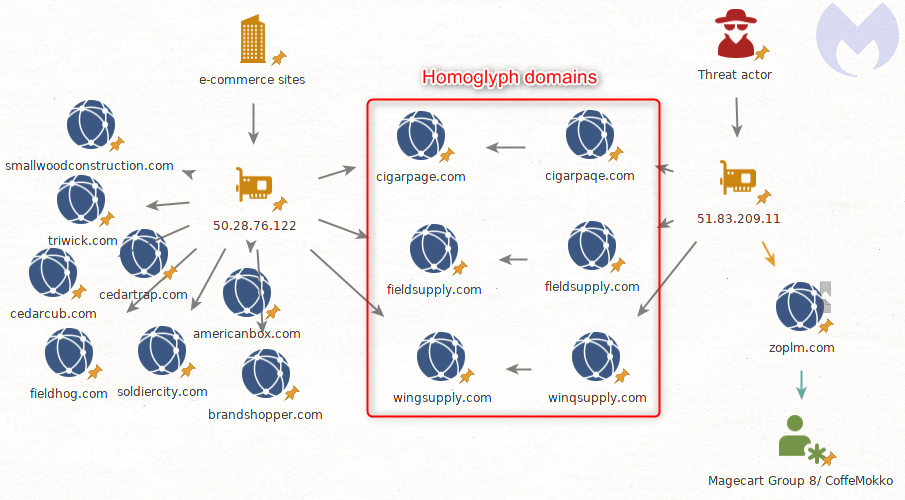
Secara gampang, homograph attack (atau sering disebut serangan homoglyph) itu adalah trik di mana penyerang bikin nama domain yang mirip banget secara visual sama situs asli, tapi sebenarnya karakternya beda.
Bayangin kayak ada dua orang kembar identik; mukanya sama, tapi paspornya beda. Penyerang memanfaatkan karakter dari berbagai bahasa lain, kayak Sirilik atau Yunani, yang bentuknya sama persis sama huruf Latin yang biasa kita pake.
Tujuannya cuma satu: nipu mata kamu biar kamu percaya kalau kamu lagi ada di situs resmi kayak Facebook, Google, atau situs bank kamu.
Padahal, kamu lagi masuk ke jebakan maut yang siap nyolong username, password, sampai data kartu kredit kamu.
Kenapa Kita Gampang Banget Ketipu?
Pelaku phishing itu pinter banget memanfaatkan celah psikologis kita. Kita biasanya cuma baca cepat alias scanning pas lagi browsing, makanya detail kecil sering lewat gitu aja.
Kemiripan Karakter (Visual Similarity)
Coba deh perhatiin, apa bedanya huruf “o” kecil di alfabet kita sama huruf “ο” (omicron) di bahasa Yunani? Kalau di layar HP atau laptop, hampir enggak ada bedanya, kan?.
Inilah yang dipake pelaku kejahatan. Mereka mengganti satu atau dua huruf di domain asli dengan “kembarannya” dari bahasa lain.
Contohnya, mereka bisa daftar domain fαcebook.com pake huruf “α” Sirilik yang kalau dilihat sekilas ya kayak “a” biasa.
Skrip Bahasa yang Beragam: Bukan Cuma Alfabet Biasa
Dulu, internet cuma kenal karakter A-Z doang. Tapi sekarang, biar semua orang di dunia bisa akses internet pake bahasa mereka sendiri, munculah yang namanya Internationalized Domain Names (IDN).
Ini bagus buat aksesibilitas, tapi sayangnya malah jadi celah buat penyerang. Mereka bisa campur-campur skrip bahasa biar kita bingung.
Komputer sih tahu bedanya karena kode uniknya beda, tapi mata manusia? Enggak semudah itu, kawan.
Ciri Utama: Penggunaan Punycode yang Tersembunyi
Salah satu ciri paling teknis tapi penting dari serangan ini adalah penggunaan Punycode. Apaan tuh?
Mengenal Kode “xn--” di Balik URL
Karena sistem DNS internet aslinya cuma paham karakter ASCII (huruf Latin standar), karakter unik dari bahasa lain harus “diterjemahkan” dulu.
Proses terjemahan ini menghasilkan kode yang selalu diawali dengan “xn--“. Jadi, kalau kamu liat alamat situs yang aneh kayak xn--yutube-wqf.com, itu tandanya situs itu aslinya pake karakter unik (Unicode).
Pelaku phishing sering banget sembunyi di balik kode-kode ini.
Gimana Browser Berusaha Nolongin Kamu
Untungnya, browser modern kayak Chrome atau Firefox sekarang udah makin pinter. Kalau mereka deteksi ada domain yang mencurigakan atau campuran bahasanya aneh, browser bakal otomatis nampilin kode Punycode-nya di address bar.
Makanya, kalau tiba-tiba alamat situs yang kamu buka berubah jadi xn--, itu alarm buat kamu buat segera kabur dari situ!.
Taktik Manipulasi Top-Level Domain (TLD)
Enggak cuma ganti huruf di tengah kata, penyerang juga suka mainin bagian belakang alamat situs atau yang kita kenal sebagai Top-Level Domain (TLD).
Bahayanya Tipuan “.corn” yang Mirip “.com”
Ini trik klasik tapi masih sering memakan korban. Penyerang bisa pake kombinasi huruf “r” dan “n” yang kalau dijejerin jadi “rn”. Kalau font-nya agak rapat, “rn” bakal kelihatan kayak huruf “m”.
Jadi, alih-alih google.com, mereka bikin google.corn. Banyak orang enggak sadar dan main klik aja karena mikirnya itu situs resmi yang lagi error dikit. Padahal, itu adalah pintu masuk menuju pencurian data.
Ada kaitannya juga: 10 Tanda HP Dihack
Ciri-Ciri Serangan dalam Phishing yang Harus Kamu Waspadai
Serangan homograph biasanya enggak berdiri sendiri. Mereka sering jadi bagian dari kampanye phishing yang lebih besar.
Iklan Google yang Menyesatkan
Pelaku sering banget naruh situs palsu mereka di iklan Google. Pas kamu lagi nyari nama bank kamu di Google karena males ngetik URL lengkap, situs palsu ini muncul paling atas dengan label “Iklan” atau “Sponsor”.
Karena namanya mirip banget (pake trik homograph tadi), kamu bakal ngerasa aman-aman aja buat klik.
SSL Stripping: Situs “Aman” yang Ternyata Zonk
Kamu mungkin mikir, “Ah, situsnya ada gemboknya (HTTPS), berarti aman.” Eits, jangan salah! Penyerang bisa pake teknik SSL stripping buat nurunin tingkat keamanan situs dari HTTPS yang aman jadi HTTP biasa yang gampang diintip.
Sebuah studi di Thailand bahkan nemuin kalau situs yang udah pake pengamanan ketat pun masih bisa kena jebakan homograph kalau penggunanya kurang teliti.
Jadi, gembok hijau atau simbol HTTPS aja enggak cukup buat jadi jaminan kalau situs itu asli.
Cek juga: Cara Logout Gmail dari HP
Cara Menghindari Phishing dan Serangan Homograph
Nah, setelah tahu ciri-cirinya, sekarang kita masuk ke bagian paling penting: gimana caranya biar kita enggak jadi korban selanjutnya? Ini beberapa tips cara menghindari phishing yang bisa kamu praktekin sekarang juga.
Selalu Cek URL Secara Manual (Jangan Asal Klik!)
Cara paling ampuh adalah dengan ngetik sendiri alamat situs yang mau kamu tuju di browser. Jangan pernah percaya 100% sama link yang ada di email, SMS, atau pesan WhatsApp, apalagi kalau isinya nakut-nakutin kayak “Akun kamu bakal diblokir!”.
Kalau kamu dapet link, coba arahin kursor (hover) ke atas link itu tanpa diklik. Browser biasanya bakal nampilin alamat asli di pojok bawah layar. Kalau alamatnya beda sama tulisannya, fix itu phishing!.
Manfaatkan Multi-Factor Authentication (MFA)
Ini adalah pelapis keamanan paling wajib di jaman sekarang. Dengan aktifin MFA, meskipun penyerang berhasil nyolong password kamu lewat situs homograph, mereka tetep enggak bisa masuk ke akun kamu karena butuh kode tambahan dari HP kamu.
Ibaratnya, mereka udah dapet kunci pintu depan, tapi masih harus ngelewatin brankas yang kodenya cuma kamu yang pegang.
Sering Update Browser Kamu
Developer browser kayak Google dan Mozilla itu terus-terusan perang lawan penjahat siber. Tiap kali ada celah baru, mereka bakal keluarin update buat nutup celah itu.
Browser versi terbaru punya daftar “hitam” situs berbahaya yang makin lengkap dan bisa nampilin peringatan kalau kamu enggak sengaja buka situs homograph.
Gunakan Password Manager yang Pintar
Password manager itu bukan cuma buat nyimpen sandi biar enggak lupa, tapi juga alat deteksi phishing yang oke banget. Kenapa? Karena password manager itu baca domain berdasarkan kode aslinya, bukan tampilannya.
Kalau kamu lagi di situs palsu fαcebook.com, password manager kamu enggak bakal mau otomatis ngisi (autofill) data karena dia tahu itu bukan facebook.com yang asli. Kalau fitur autofill enggak jalan, kamu harus langsung curiga!
Cek juga: Aplikasi Password Manager Terbaik untuk Keamanan Akun Kamu
Solusi: TSHP dan On-Screen Keyboard
Di luar sana, para peneliti lagi ngembangin cara yang lebih canggih lagi buat ngelawan serangan ini. Salah satunya adalah Time-based Salted Hash Password (TSHP) yang bikin password kamu berubah-ubah kodenya tiap 30 detik pas mau dikirim ke server.
Ada juga penggunaan On-Screen Keyboard (OSK) atau keyboard virtual di layar. Teknik ini bisa bantu mencegah keylogger (software penyadap ketikan) yang sering disisipin pelaku phishing buat nyuri apa yang kamu ketik di keyboard fisik.
Tetap Waspada di Rimba Digital
Dunia digital itu emang penuh sama tipu daya kayak homograph attack. Para pelaku phishing bakal terus nyari cara kreatif buat nipu mata kita pake karakter-karakter “bunglon”.
Tapi tenang aja, selama kamu teliti, selalu cek URL, pake MFA, dan rajin update browser, kamu bakal aman-aman aja kok.
Ingat, kunci utama cara menghindari phishing adalah jangan gampang percaya dan selalu luangkan waktu sedetik buat merhatiin alamat di address bar sebelum masukin data penting apapun.
FAQ
Apa tanda paling jelas kalau saya sedang berada di situs homograph?
Tanda paling jelas adalah munculnya kode yang diawali dengan “xn--” di alamat browser kamu. Selain itu, browser modern biasanya bakal nampilin peringatan keamanan “Not Secure” atau “Did you mean [alamat asli]?” kalau mereka merasa situs itu meniru situs terkenal.
Apakah HTTPS menjamin situs tersebut bukan situs homograph?
Enggak sama sekali. Penyerang sekarang gampang banget dapetin sertifikat SSL buat situs palsu mereka biar kelihatan resmi dengan ikon gembok. Jadi, jangan cuma liat gemboknya, tapi liat ejaan nama domainnya juga ya.
Kenapa penyerang lebih suka pake karakter Sirilik atau Yunani?
Karena banyak karakter di skrip tersebut yang bentuknya identik dengan huruf Latin. Contohnya huruf “a”, “e”, “o”, “p”, dan “c” punya kembaran di bahasa Sirilik yang kalau di layar komputer susah banget dibedain mata manusia.
Bisakah antivirus mendeteksi serangan homograph?
Beberapa solusi keamanan endpoint yang canggih emang bisa deteksi dan blokir situs homograph yang udah masuk daftar hitam. Tapi, karena penyerang bisa bikin domain baru tiap menit, pertahanan terbaik tetep ada di ketelitian kamu sendiri.
Apa yang harus saya lakukan kalau terlanjur masukin data di situs palsu?
Segera ganti password akun kamu di situs yang asli. Kalau kamu masukin data bank atau kartu kredit, segera hubungi pihak bank buat blokir kartu atau layanan kamu sementara biar enggak ada transaksi ilegal. Jangan lupa aktifin MFA kalau sebelumnya belum aktif.